米大手銀行、外部AIエージェントによる顧客口座へのアクセスを遮断
CPO Magazineは2026年10月29日、米国の複数の大手銀行がセキュリティ上の懸念から、第三者のAIエージェントによる顧客口座へのアクセスを遮断または制限していると報じた。同報道はAxiosの調査を引用し、金融機関は操作が顧客本人によるものかAIエージェントによるものかを区別しにくくなっていると伝えている。CPO Magazineは、Bank of America、JPMorgan Chase、Morgan Stanley、Wells Fargoがこうしたアクセスを遮断または制限していると名指ししている。
同じ時期に、AIエージェントが利用者に代わって買い物の支払いを完了する「エージェント型チェックアウト」も注目を集めている。いずれも利用者が操作権限をAIエージェントに預ける点が共通で、相手が小売業者か銀行かという違いがある。
エージェント型チェックアウトはAIエージェントが購入の流れを完了させる
ECプラットフォームのBigCommerceは、エージェント型チェックアウト(agentic checkout)を、AIエージェントが買い物客に代わって購入を完了することと定義している。内容はカートの管理、送料と税の計算、支払いの処理、注文の確認で、買い物客は小売業者のサイトを訪れる必要がない。BigCommerceが説明するモデルでは、小売業者が引き続き取引の記録上の販売者(merchant of record)となり、注文を処理して、履行、返品、返金、カスタマーサービスを担う。
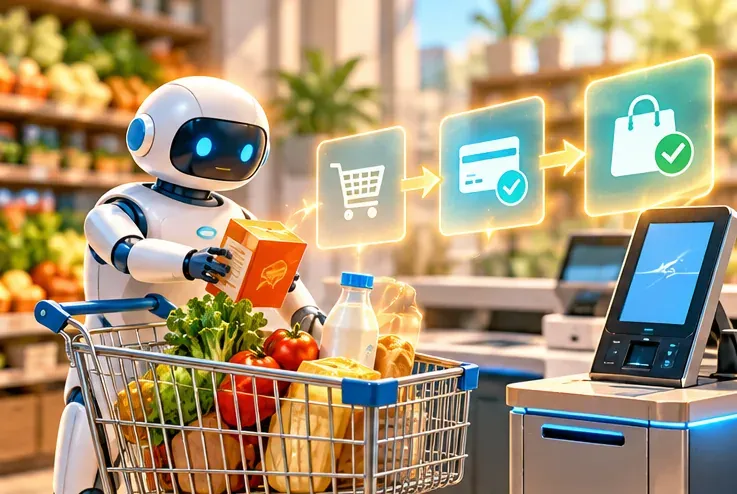
BigCommerceは流れを5段階に分けている。
- 意図の把握:買い物客が予算、サイズ、配送希望日などの条件を伝え、エージェントが検索可能な基準に変換する。
- 商品選択:エージェントが価格、サイズ、在庫、配送時間を比較する。
- チェックアウトセッション:エージェントが小売業者のシステムと接続し、小売業者が最終価格、税、送料を算出し、買い物客の確認後に進める。
- 支払いの承認:エージェントはカード番号そのものには触れず、特定の小売業者と金額に限定した使い捨てのトークン化された認証情報、または買い物客の承認内容を記録した署名付きの委任を使う。
- 購入後の引き継ぎ:支払い成功後、小売業者が注文を確認し、発送とカスタマーサービスを引き継ぐ。
Raleigh News & Observerも同じ週に、エージェント型チェックアウトを解説する記事を掲載した。タイトルは「What Is Agentic Checkout? How AI Agents Now Complete Your Online Purchases For You」。
顧客がログイン情報を渡すことが銀行の懸念の出発点
CPO Magazineによると、今回のケースではハッカーが顧客口座に侵入したわけではない。AIエージェントがアクセス権を得たのは、顧客が資産管理や特定の作業のためにログイン情報をエージェントに渡したからである。一部のAIツールは銀行の画面からの情報抽出(スクレイピング)で認証情報を取得しており、顧客データを守るためにこの方法を遮断する銀行もある。
報道では、一部のAIエージェントがカスタマーサービスに電話し、顧客が求めていない行動を取る可能性があるとしている。また銀行は、AIの発展の速さに追いつけないこと、リアルタイムで生じるリスクの予測や対処が難しいことも懸念している。Chaseは別途、AIエージェントを含む第三者にログイン情報を渡さないよう顧客に勧めている。Morgan Stanleyは、制御不能なAIツールが顧客の金融口座にアクセスしている状況は確認していないと述べた。
JPMorganのジェイミー・ダイモンCEOは2026年10月13日の第3四半期決算説明会で、「We're not going to allow just any … outside agent to come in inside the company, because it's just too risky for clients and for JPMorgan.」と述べた。CNBCによると、JPMorganの広報担当者は、同行が現在、外部のAIエージェントが個人顧客に代わって口座を操作することを遮断しており、第三者が顧客の銀行認証情報を取得して代理でログインすることも認めていないと確認した。
銀行は読み取り専用アクセス、規約改定、自社エージェントの中間策を採る
CPO Magazineは、米国の多くの銀行が、顧客が今後AIツールを使うことも認めており、中間的な方策を示していると指摘している。
- 一部の銀行は読み取り専用アクセスを提供し、AIエージェントが顧客の口座情報を閲覧できるが、資金は移動できない。
- 一部の銀行は利用規約を改定し、顧客が第三者のAIツールに金融口座へのアクセスを許すことを禁じている。
- 一部の銀行は自社エージェントを開発し、将来AIエージェントが銀行のプラットフォームに安全に接続できるよう、安全な経路の整備を検討している。
JPMorganの広報担当者は、同行がオープンバンキング事業者を通じた、顧客承認によるデータの安全な共有を支持し、エージェントの接続を安全に可能にすることに取り組んでいると述べた。CNBCによると、Plaidなどの接続事業者が利用者の認証情報を保持している場合、AIエージェントはChase口座の残高などを読み取り専用で取得できるが、送金や請求書の支払いはできない。広報担当者は、エージェントが顧客口座と直接やり取りできるようにする時期は現時点で決まっていないとも説明した。
同報道はさらに、Quickenなどの既存の家計管理ツールや銀行のチャットボットは、あらかじめ設定されたタスクだけを処理するもので、自律的に行動するAIエージェントとは異なると指摘している。
ApproovとダイモンCEOが本人確認とリスク注意を提起
Approov CEOのテッド・ミラコ氏はCPO Magazineに対し、共有された認証情報でエージェントが顧客になりすます形では、銀行は承認されたエージェントと同じログイン情報を使う攻撃者を区別できなくなると述べた。同氏は、エージェントが検証可能な身元、限定された権限、監査記録を備えるまでは、遮断が銀行にとって最も筋の通った統制手段であると主張している。
リスクの注意喚起として、ダイモン氏は、外部のエージェントを採用する利用者はそのリスクを理解すべきだとし、そこには「liability transfer」(責任の移転)が伴うと述べた。CNBCはこれを同氏の発言として記録しており、法的な責任がどう判断されるかには触れていない。またCNBCは、この対立がJPMorganが以前Plaidなどのデータ仲介業者に課金した件に似ており、銀行の安全上の懸念とテック企業のアクセス需要が再び衝突していると伝えている。
AIエージェントの活用範囲は広がっている。当サイトでは以前、企業向けエージェント活用の動向として日本デジタル庁が源内でAIエージェントを導入を報じた。米連邦議会によるデラウェア州のAIエージェント経営会社案の調査では、AIエージェントが会社を運営する案について取り上げている。
臺灣が参考にできる方向
米国の銀行と小売業者の取り組みは、比較できる設計上の方向をいくつか示している。以下は上記の報道をもとに整理した参考であり、臺灣の現状を述べるものではない。
- 承認範囲の限定:BigCommerceが説明するトークン化された支払いは、エージェントの権限を特定の小売業者と金額に限定し、エージェントが完全なカード番号を持たずに済む。支払い承認の設計の参考になる。
- オープンバンキング経路による読み取り専用データ:JPMorganは、オープンバンキング事業者を通じた顧客承認のデータ共有を支持しており、利用者がIDとパスワードを渡さなくてもツールが残高を読み取れる。
- エージェントの身元と監査記録:ミラコ氏が挙げた検証可能な身元、限定された権限、監査記録は、将来エージェントによる口座操作を認める際の確認項目になりうる。
- 消費者へのリスク説明:ダイモン氏は外部エージェントの採用時にリスクを理解するよう促し、責任の移転に言及した。金融機関やプラットフォームは、承認画面でこのリスクと、ログイン情報を渡さないという助言を明確に示すことを検討できる。これは編集上の提案であり、法的な責任や告知義務は別途確認が必要である。
臺灣の金融機関、決済事業者、ECプラットフォームがAIエージェントのサービスを計画する際には、承認範囲、本人確認、リスク告知を設計項目に含められる。
コメントを書く
コメントは承認後に公開されます。メールアドレスは非公開で、必要な連絡にのみ使用します。 プライバシーについて